Нейросеть

Регламент управления цифровыми сертификатами в рамках ITSM

Настоящий Регламент определяет порядок управления жизненным циклом цифровых сертификатов в организации, обеспечивая их безопасность, актуальность и бесперебойное функционирование ИТ-сервисов. Внедрение данного Регламента позволит систематизировать процессы выпуска, применения, хранения и отзыва сертификатов, минимизировать риски, связанные с их компрометацией или устареванием, а также повысить операционную эффективность ИТ-подразделений. Регламент направлен на снижение вероятности инцидентов, связанных с сертификатами, и обеспечение соответствия регуляторным требованиям.

  • 12 разделов в структуре
  • 5 задач в плане
  • Word готовый файл для скачивания
Гарантия уникальности Поддержка 24/7
Как создана эта работа

Не одна нейросеть, а команда ИИ‑агентов

Регламент собирает мультиагентный конвейер из 6 ролей. Каждая отвечает за свой этап — от постановки цели до вёрстки файла — и работает с результатом предыдущей. Так получается цельная работа, а не набор ответов чат‑бота.

Оплатить 350 руб.
Паспорт работы

Идея, цель и процедуры

Эти поля агент‑аналитик формирует до написания текста — по ним строится вся работа.

Идея

Систематизация и стандартизация процессов управления цифровыми сертификатами для обеспечения безопасности и надежности ИТ-инфраструктуры. Оптимизация жизненного цикла сертификатов с целью минимизации рисков и операционных затрат.

Продукт регламента

Регламент предоставляет набор стандартизированных процессов и процедур для полного цикла управления цифровыми сертификатами, включая запросы, выпуск, развертывание, мониторинг, обновление и отзыв. Он является основой для внедрения и использования инструментов автоматизации управления сертификатами.

Решаемая проблема

Отсутствие единого, формализованного подхода к управлению цифровыми сертификатами часто приводит к инцидентам безопасности, простоям сервисов из-за истекших сертификатов или ошибкам конфигурации. Это создает значительные операционные и финансовые риски для бизнеса.

Актуальность

В условиях растущей цифровизации и усиления киберугроз, надежное управление цифровыми сертификатами становится критически важным для обеспечения непрерывности бизнеса и защиты конфиденциальных данных. Регламент помогает руководителям контролировать эти риски.

Цель

Обеспечить централизованное, безопасное и эффективное управление всеми цифровыми сертификатами в организации. Главная цель - минимизировать риски, связанные с сертификатами, и гарантировать соответствие требованиям безопасности и регуляторов.

Целевая аудитория

Руководители ИТ-подразделений, ответственные за информационную безопасность, системные администраторы, инженеры по эксплуатации ИТ-сервисов, а также представители бизнеса, использующие сервисы, защищенные цифровыми сертификатами.

Область применения

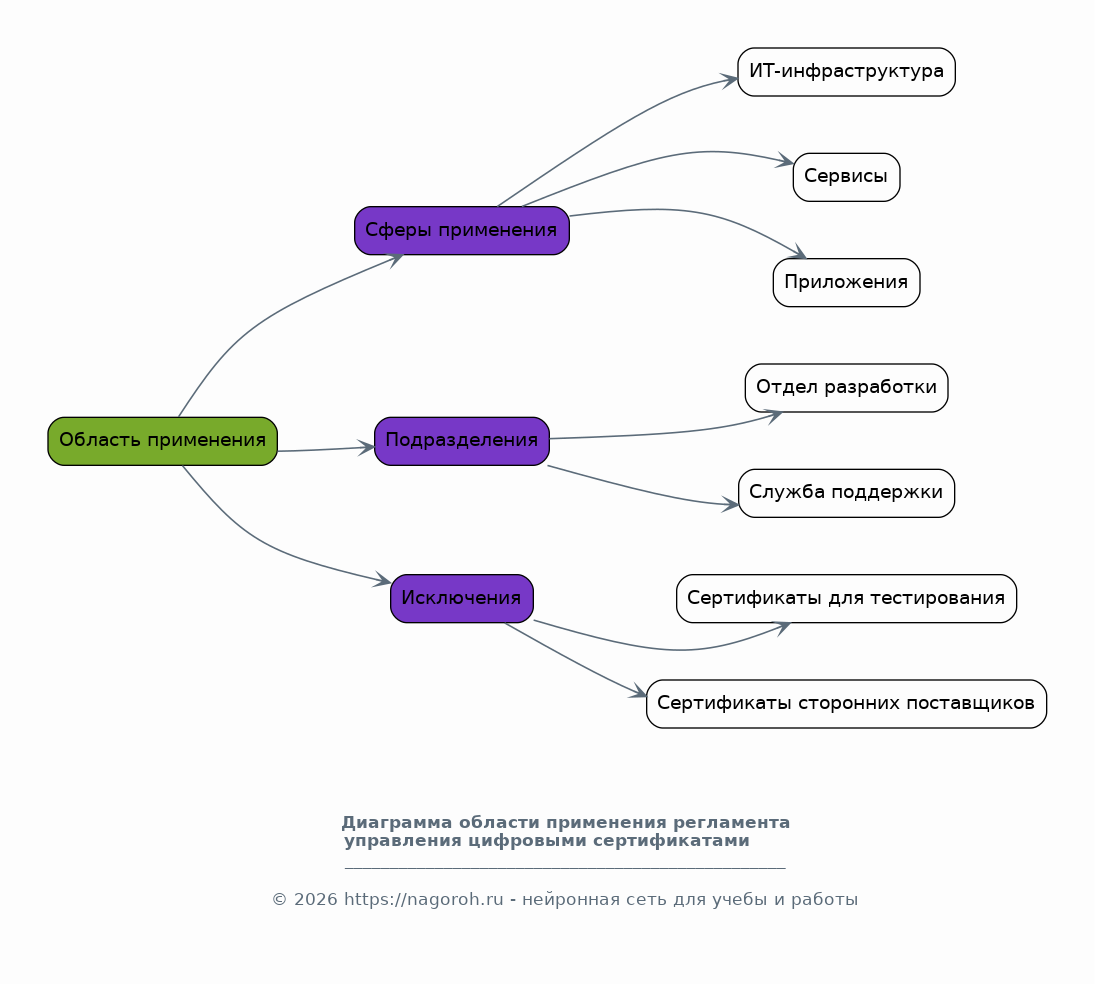
Регламент распространяется на все подразделения компании, использующие цифровые сертификаты для обеспечения безопасности или аутентификации своих ИТ-сервисов и систем. Исключения составляют сертификаты, используемые для личных целей сотрудников, не связанных с выполнением рабочих обязанностей.

Применимость

Регламент вступает в силу с момента его утверждения и обязателен для исполнения всеми сотрудниками и подразделениями, участвующими в управлении или использовании цифровых сертификатов.

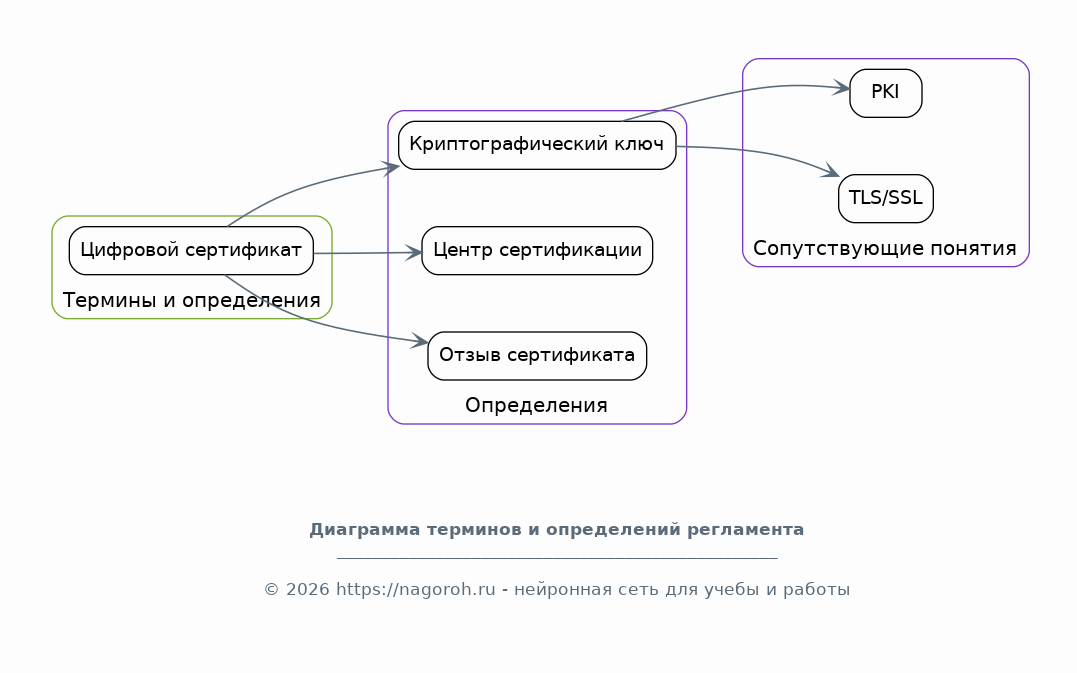
Ключевые термины

Цифровой сертификат

Электронный документ, подтверждающий подлинность владельца цифрового ключа и связанный с ним.

ITSM

Система управления ИТ-услугами (Information Technology Service Management).

Жизненный цикл сертификата

Период от создания до аннулирования или истечения срока действия сертификата.

PKI

Инфраструктура открытых ключей (Public Key Infrastructure).

Закрытый ключ

Секретная часть криптографической пары, используемая для шифрования или подписания.

Открытый ключ

Публичная часть криптографической пары, связанная с закрытым ключом.

Центр сертификации

Надежная сторона, выпускающая и управляющая цифровыми сертификатами.

Ключевые процедуры

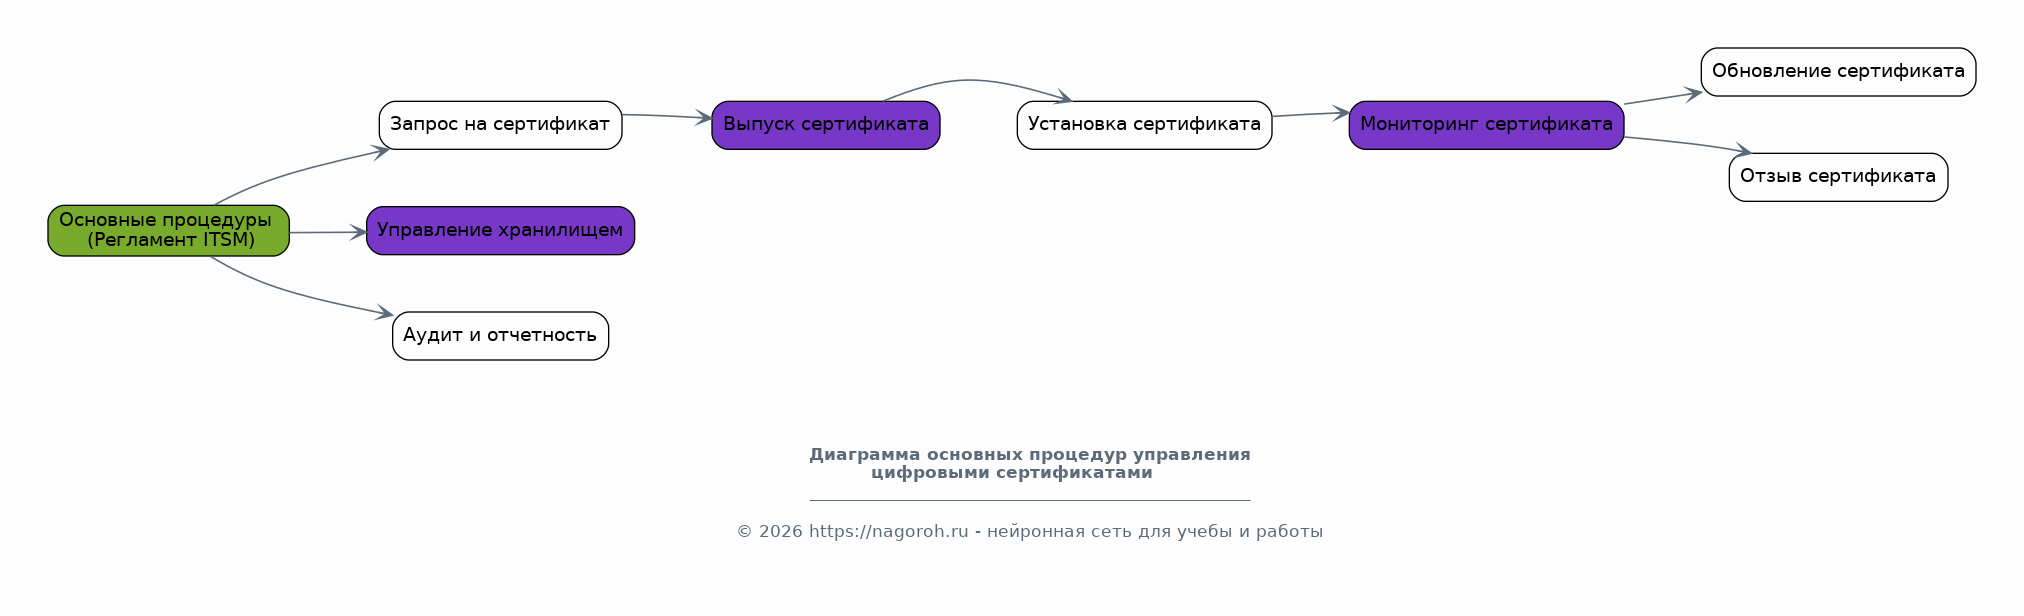
  1. Запрос сертификата — Процедура подачи заявки на выпуск нового цифрового сертификата, включая валидацию данных заявителя.
  2. Выпуск и выдача сертификата — Процесс создания, подписания и передачи цифрового сертификата и соответствующего закрытого ключа пользователю.
  3. Установка и настройка — Процедура внедрения и конфигурации сертификата в ИТ-системах и приложениях.
  4. Мониторинг и оповещение — Систематический контроль срока действия сертификатов и своевременное оповещение о предстоящем истечении.
  5. Продление и обновление — Процесс замены истекающего сертификата новым, с сохранением функциональности.
  6. Отзыв сертификата — Процедура аннулирования сертификата до истечения его срока действия в случае компрометации или иных причин.

Задачи

  1. Регулярный аудит используемых цифровых сертификатов.
  2. Автоматизация процесса мониторинга сроков действия всех сертификатов.
  3. Разработка и поддержка шаблонов запросов на сертификаты.
  4. Обучение сотрудников, ответственных за управление сертификатами.
  5. Проведение регулярной оценки рисков, связанных с управлением сертификатами.

Примеры рабочих процессов

  1. Сотрудник службы безопасности запрашивает новый SSL-сертификат для веб-сервера, проходит процедуру валидации, получает сертификат и устанавливает его на сервер, после чего система мониторинга начинает отслеживать срок его действия.
  2. Система автоматически обнаруживает приближающееся истечение срока действия сертификата клиента, инициирует процесс его продления, уведомляет ответственного администратора и контролирует успешное обновление сертификата на портале.

Ключевые показатели эффективности (KPI)

  1. Процент просроченных сертификатов — Не более 1% в любой момент времени
  2. Среднее время обработки запроса на сертификат — Не более 2 рабочих дней
  3. Количество инцидентов, связанных с сертификатами — Не более 2 в квартал
  4. Процент сертификатов, управляемых централизованно — Не менее 95%

Правила эскалации

В случае невозможности разрешения инцидента с сертификатом на уровне исполнителей, эскалация осуществляется руководителю ИТ-службы или специалисту по информационной безопасности.

Соответствие нормативам

Данный Регламент соответствует требованиям внутренних политик информационной безопасности, а также применимым законодательным и отраслевым нормам, регулирующим защиту данных и использование криптографических средств.

Цикл пересмотра

Регламент подлежит пересмотру не реже одного раза в год, или по мере необходимости, но не реже одного раза в год. Ответственный за пересмотр — Руководитель отдела информационной безопасности.

Ресурсы

Для успешного внедрения и поддержки Регламента потребуются выделенные ИТ-ресурсы для администрирования системы управления сертификатами, а также бюджет на лицензирование соответствующего программного обеспечения, если оно используется.

Роли и ответственность

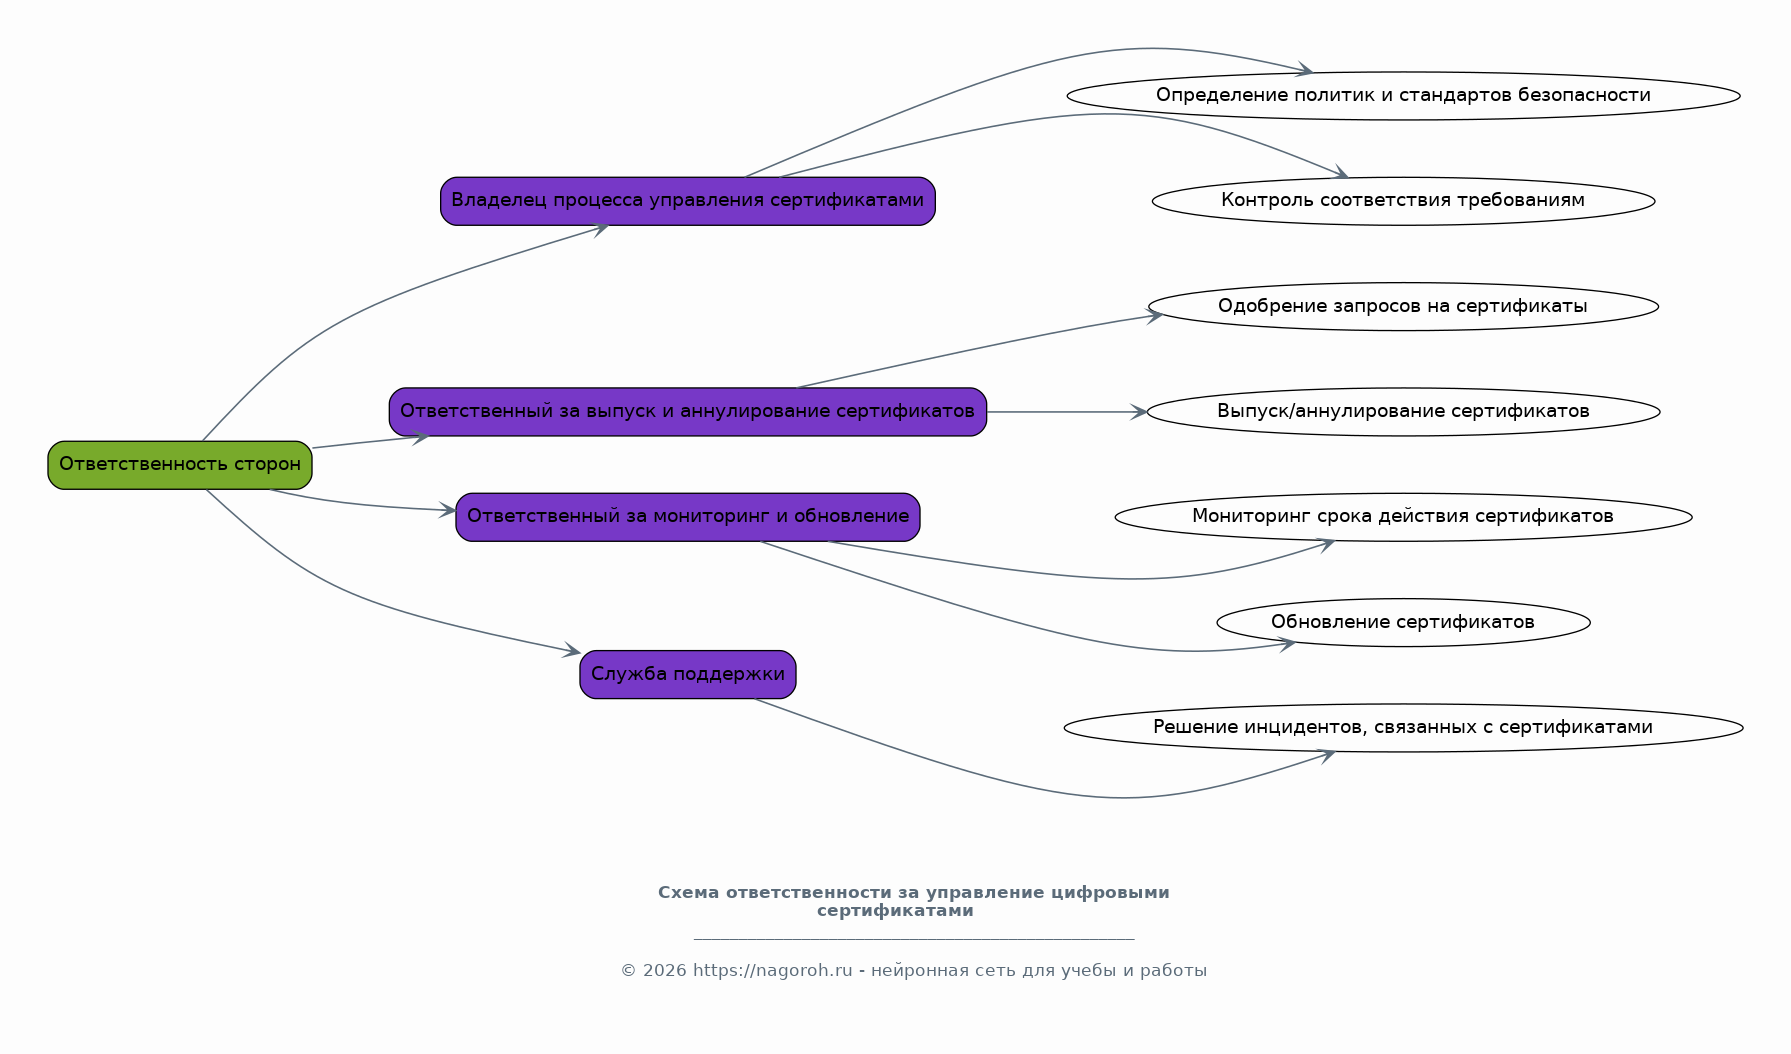
Владелец сертификата

Представляет ИТ-сервис или систему, для которой выдан сертификат. Отвечает за своевременное продление или запрос нового сертификата.

Администратор сертификатов

Отвечает за техническое управление жизненным циклом сертификатов, включая выпуск, установку, мониторинг и отзыв, а также за ведение реестра.

Специалист по ИБ

Контролирует соблюдение политик безопасности при управлении сертификатами, участвует в процессе валидации и расследовании инцидентов.

Руководитель ИТ-отдела

Осуществляет общее руководство и контроль за процессами управления сертификатами, утверждает изменения в регламенте.

Наименование компании

Регламент управления цифровыми сертификатами в рамках ITSM

Выполнил: ФИО

Содержание

  • Введение 1
  • Термины и определения 2
  • Область применения 3
  • Ответственность сторон 4
  • Общие положения 5
  • Основные процедуры 6
  • Управление документацией 7
  • Контроль исполнения 8
  • Внедрение и актуализация 9
  • Примеры и приложения 10
  • Заключение 11
  • Список литературы 12

Введение

Содержимое раздела

Настоящий регламент устанавливает единые правила и процедуры для осуществления деятельности в рамках корпоративной структуры, обеспечивая прозрачность, эффективность и соответствие законодательным требованиям. Его цель — стандартизация процессов и минимизация рисков.

Термины и определения

Содержимое раздела

Данный раздел содержит перечень ключевых терминов и их трактовок, используемых в регламенте. Точное понимание определений необходимо для единообразной интерпретации положений документа всеми сотрудниками.

Область применения

Содержимое раздела

Определяет сферы и подразделения компании, на которые распространяется действие данного регламента. Четкое обозначение границ применения гарантирует, что все заинтересованные стороны будут осведомлены о своих обязанностях и правах.

Ответственность сторон

Содержимое раздела

Этот пункт разграничивает и закрепляет ответственность конкретных должностных лиц и подразделений за выполнение процедур, описанных в регламенте. Ответственность подразумевает подотчетность за результаты и соблюдение установленных норм.

Общие положения

Содержимое раздела

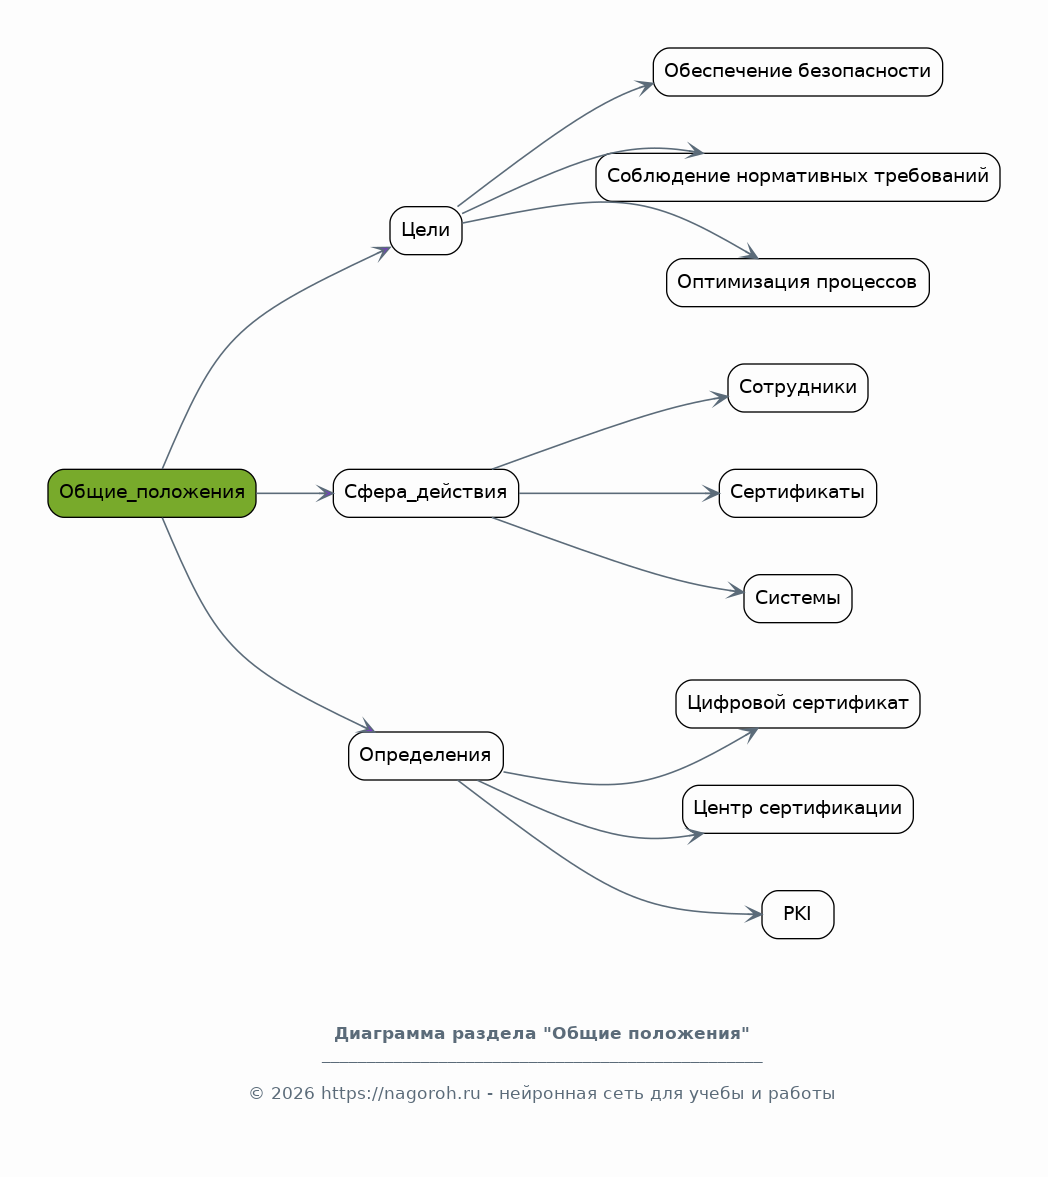
Представляет собой вводную часть, излагающую общие принципы и фундаментальные основы, на которых строится вся система управления и операционной деятельности компании. Формулирует основополагающие тезисы.

Основные процедуры

Содержимое раздела

Детально описывает пошаговый порядок выполнения ключевых операционных процессов. Четкое следование процедурам — залог качества, предсказуемости результатов и минимизации ошибок в ежедневной работе.

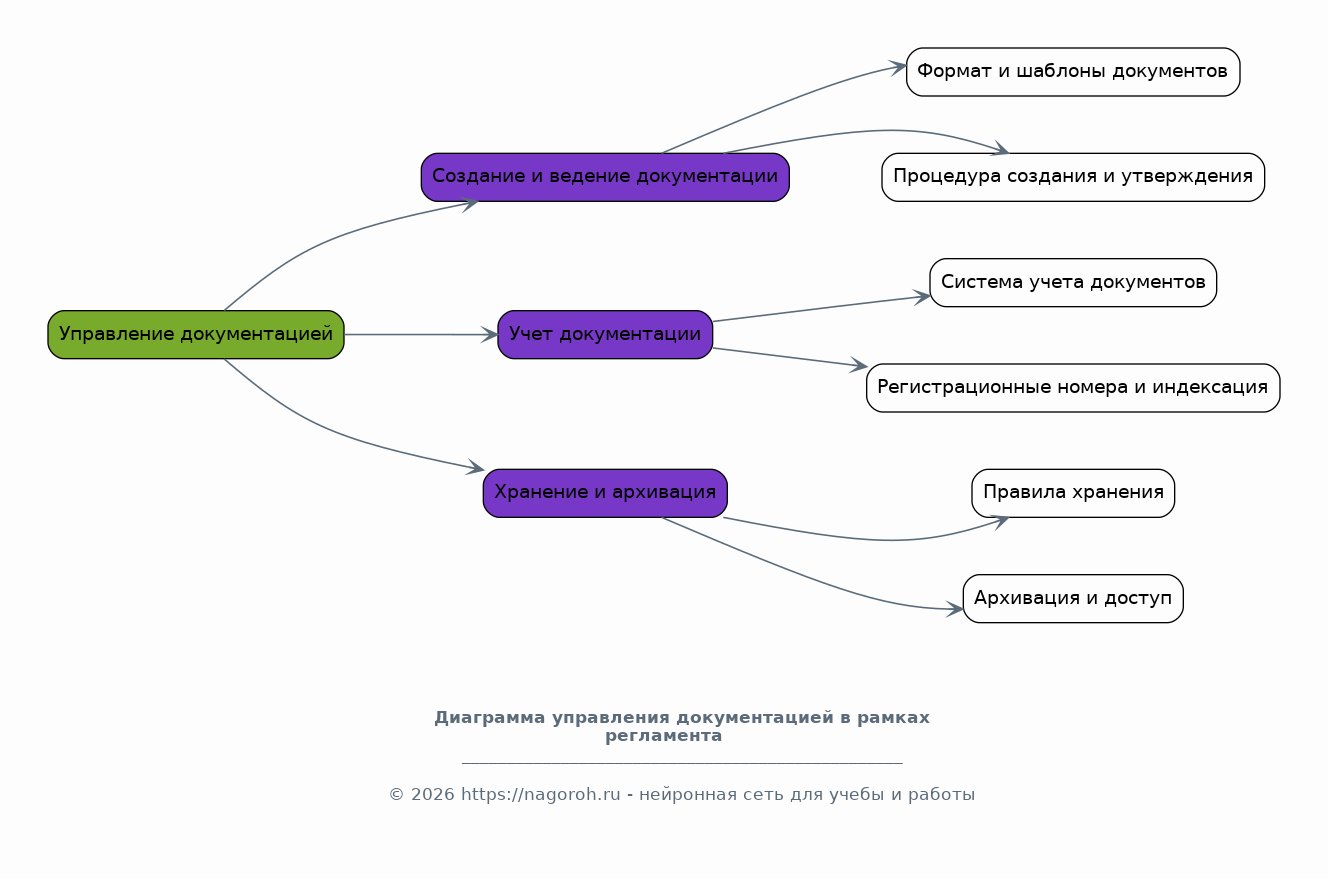
Управление документацией

Содержимое раздела

Устанавливает требования к созданию, учету, хранению и передаче документов в рамках корпоративной системы. Надлежащее ведение документации является основой для аудита, контроля и принятия управленческих решений.

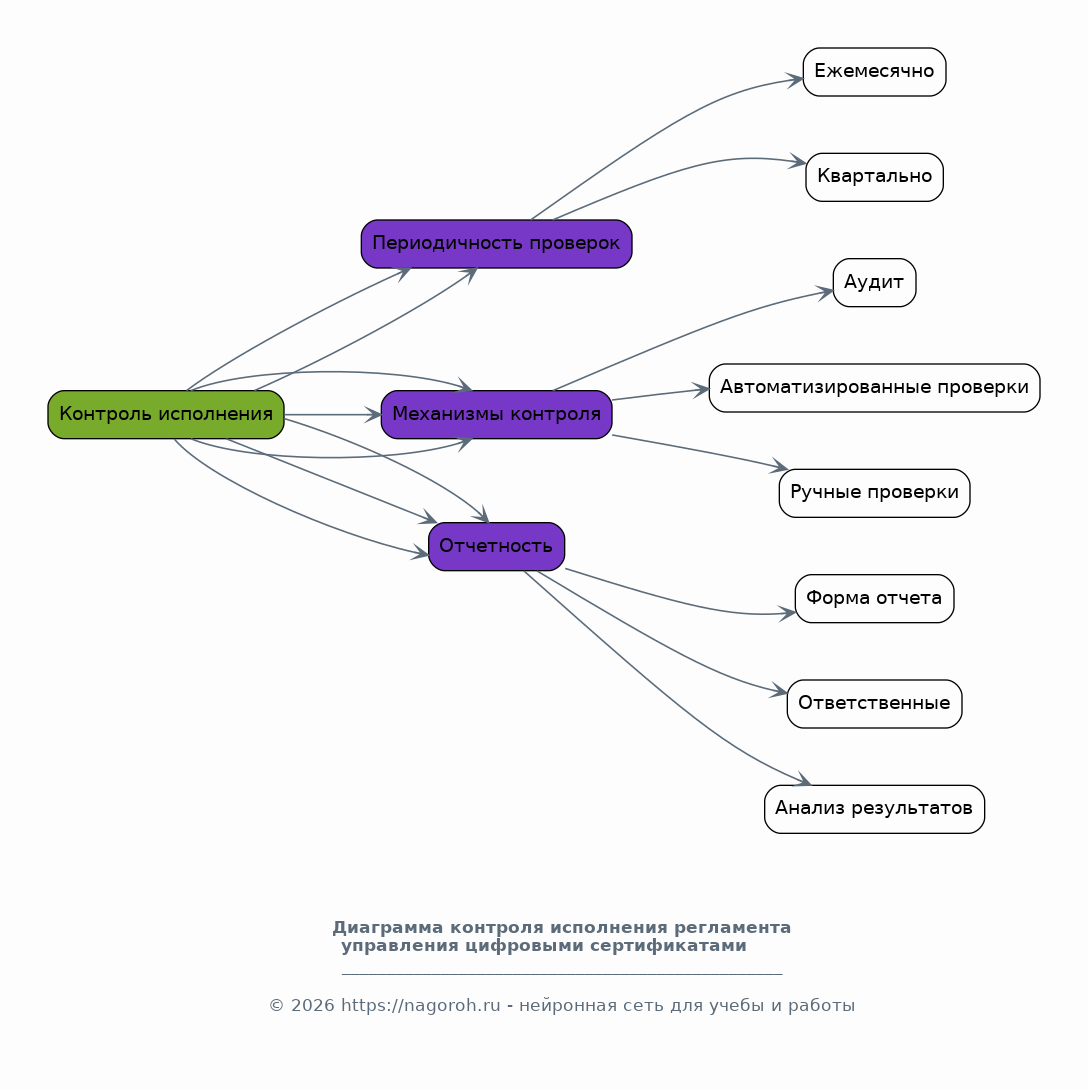
Контроль исполнения

Содержимое раздела

Определяет механизмы и периодичность контроля за соблюдением требований регламента. Система контроля обеспечивает своевременное выявление отклонений и принятие корректирующих мер для поддержания работоспособности.

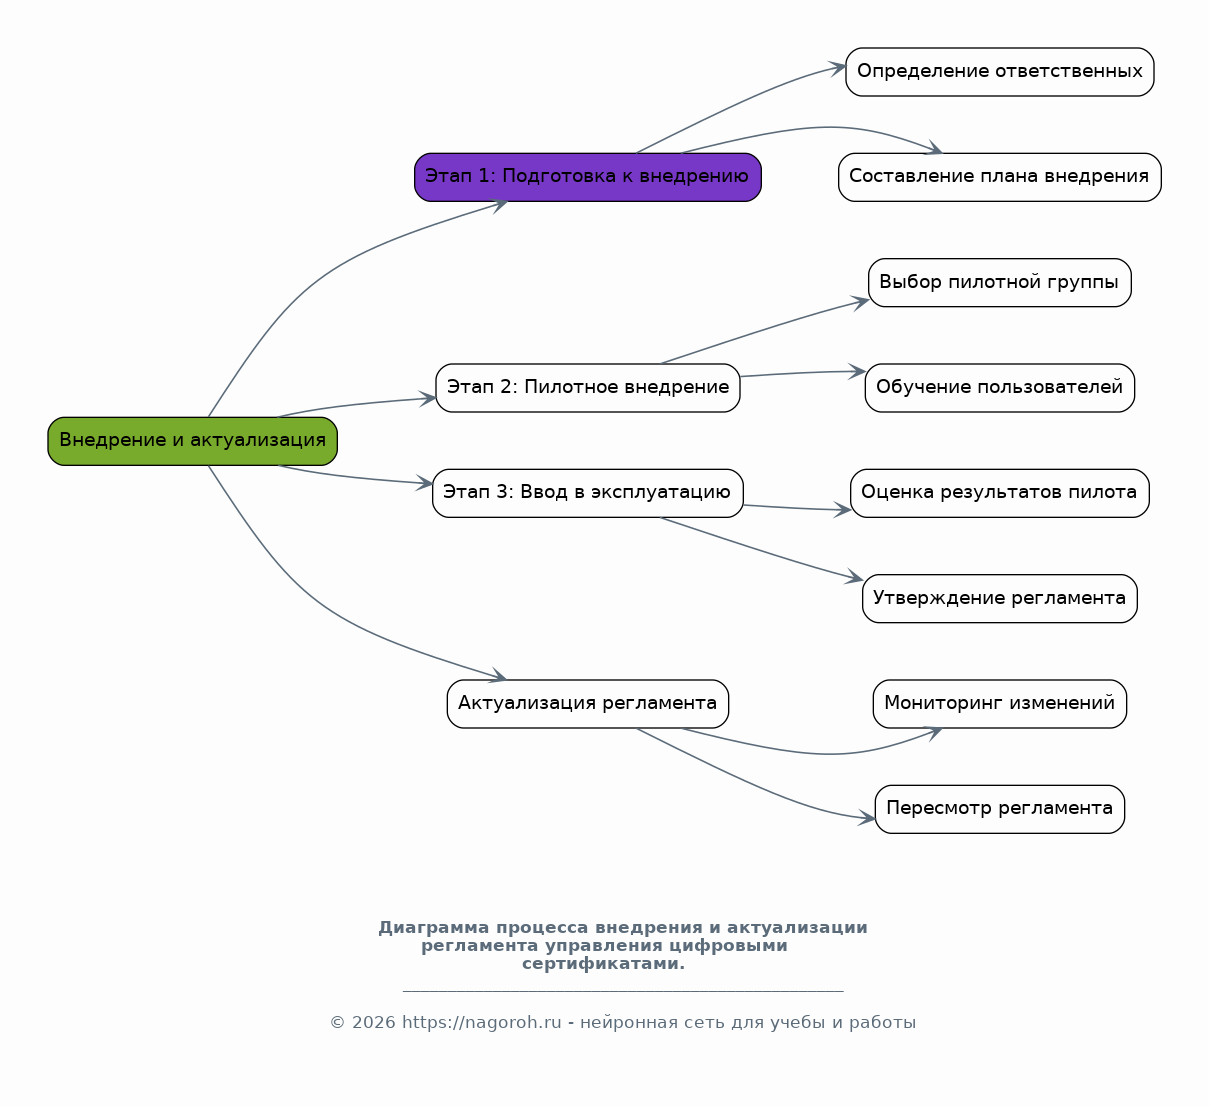
Внедрение и актуализация

Содержимое раздела

Регламентирует процесс поэтапного внедрения данного документа в практику работы компании и порядок его последующей актуализации. Актуализация обеспечит соответствие изменяющимся условиям и требованиям.

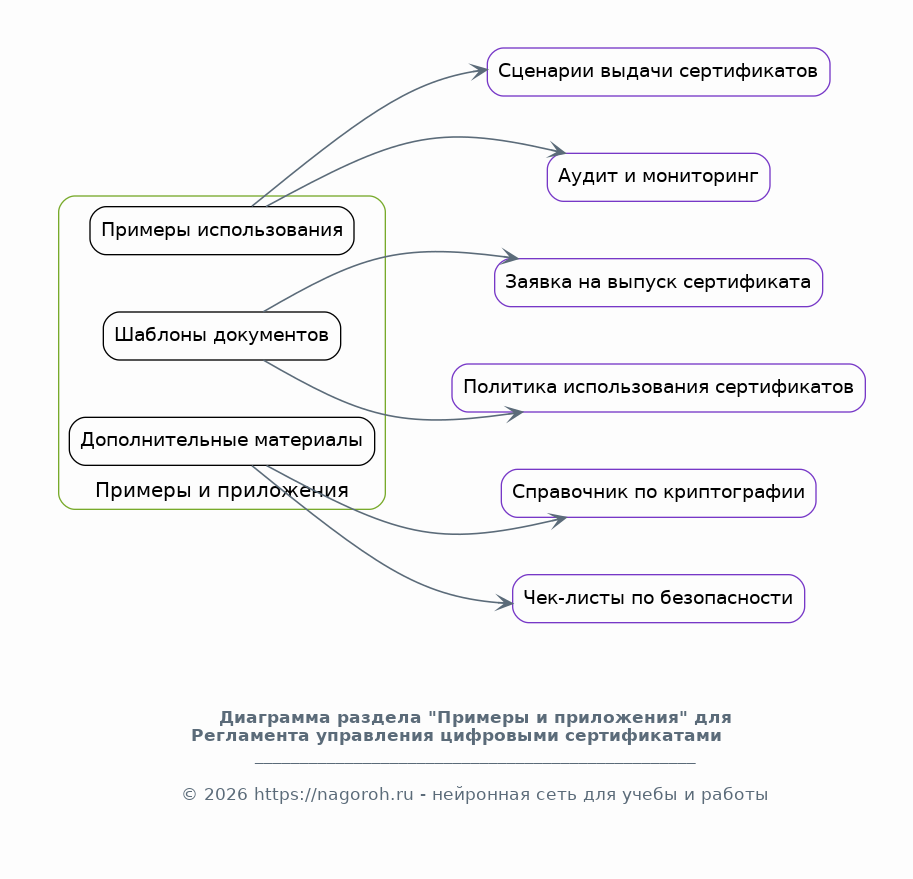
Примеры и приложения

Содержимое раздела

Содержит практические примеры, шаблоны документов и дополнительные материалы, иллюстрирующие применение положений регламента. Приложения служат для облегчения понимания и практического использования норм.

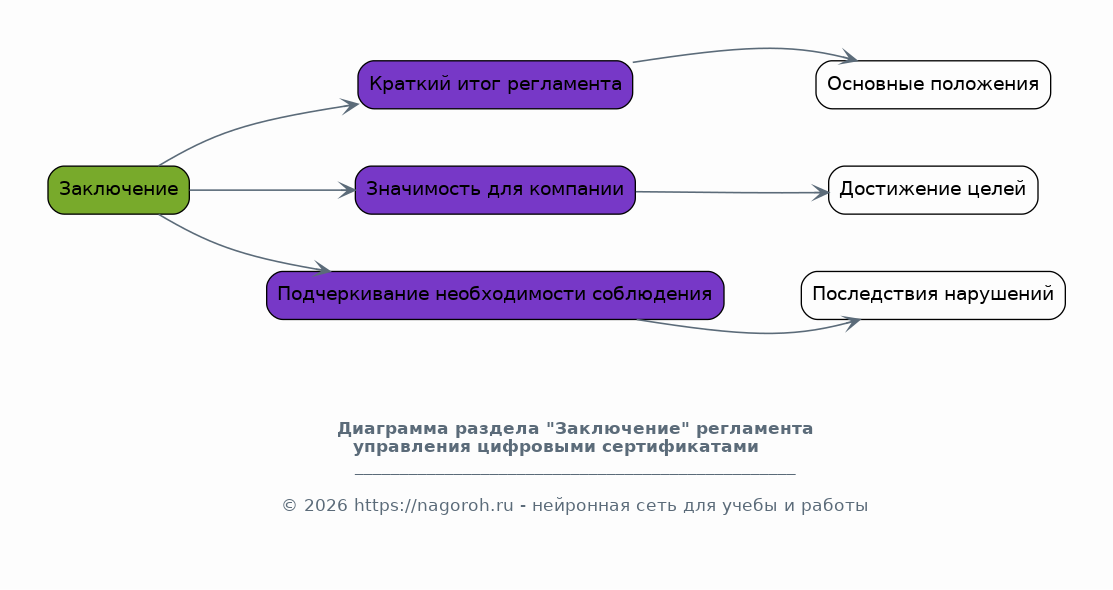
Заключение

Содержимое раздела

Подводит итоги, суммируя основные положения регламента и подчеркивая его значимость для достижения стратегических целей компании. Акцентирует внимание на важности неукоснительного соблюдения установленных норм.

Список литературы

Содержимое раздела

Представляет собой перечень нормативных документов, стандартов, методических пособий и иной литературы, на которые ссылается данный регламент или которые могут быть полезны для более глубокого изучения вопросов. Список служит для поддержания актуальности.

Получи Такой Регламент

Готовый файл Word
Алгоритм действий
Определенность сроков
Определение ответственных
Последовательность действий
Формализация взаимодействия

Создать Регламент на любую тему за 5 минут

Создать

#5365513

Готовим вашу копию…
Похожие работы

Другие работы в разделе «Регламент»

Все работы раздела