Нейросеть

Регламент безопасной разработки программного обеспечения: Стандарты и практики

Настоящий Регламент устанавливает комплекс стандартов, методологий и практик, направленных на обеспечение высокого уровня безопасности на всех этапах жизненного цикла разработки программного обеспечения. Документ призван минимизировать риски возникновения уязвимостей, защитить конфиденциальные данные компании и клиентов, а также гарантировать соответствие регуляторным требованиям. Внедрение и соблюдение Регламента позволит повысить доверие стейкхолдеров, снизить операционные расходы, связанные с устранением инцидентов безопасности, и укрепить конкурентные позиции компании на рынке. Распространяется на все новые и модифицируемые программные продукты.

  • 12 разделов в структуре
  • 6 задач в плане
  • Word готовый файл для скачивания
Гарантия уникальности Поддержка 24/7
Как создана эта работа

Не одна нейросеть, а команда ИИ‑агентов

Регламент собирает мультиагентный конвейер из 6 ролей. Каждая отвечает за свой этап — от постановки цели до вёрстки файла — и работает с результатом предыдущей. Так получается цельная работа, а не набор ответов чат‑бота.

Оплатить 350 руб.
Паспорт работы

Идея, цель и процедуры

Эти поля агент‑аналитик формирует до написания текста — по ним строится вся работа.

Идея

Регламент определяет единые требования к безопасности программного обеспечения для всех команд разработки. Цель — построить культуру безопасного кодирования и системной защиты.

Продукт регламента

Регламент предоставляет собой набор обязательных к исполнению процессов, политик и руководств по безопасной разработке ПО. Он служит основой для создания надежных и защищенных программных продуктов.

Решаемая проблема

Отсутствие унифицированных требований к безопасности разработки ПО приводит к возникновению уязвимостей, утечкам данных и репутационным рискам. Недостаточная осведомленность команд о современных угрозах усугубляет ситуацию.

Актуальность

В условиях растущего числа киберугроз и возрастающих требований регуляторов, обеспечение безопасности разрабатываемого ПО является критически важным для бизнеса. Соблюдение данного Регламента минимизирует риски и гарантирует стабильность IT-инфраструктуры.

Цель

Главная цель Регламента — интегрировать безопасность во все аспекты процесса разработки ПО, снизить общее количество уязвимостей и обеспечить защиту чувствительной информации. Это способствует повышению качества продуктов и устойчивости бизнеса.

Целевая аудитория

Регламент предназначен для руководителей IT-департаментов, менеджеров проектов, тимлидов, разработчиков, тестировщиков и специалистов по информационной безопасности. Соблюдение его положений обязательно для всех, кто участвует в создании и поддержке программных продуктов.

Область применения

Регламент распространяется на все подразделения компании, участвующие в процессе разработки, тестирования, внедрения и эксплуатации программного обеспечения. Он охватывает все этапы SDLC, включая проектирование, кодирование, тестирование и развертывание, без географических ограничений, за исключением специально оговоренных в приложениях.

Применимость

Данный Регламент вступает в силу с момента его утверждения высшим руководством и является обязательным для исполнения всеми сотрудниками и подрядчиками, вовлеченными в разработку программного обеспечения.

Ключевые термины

SDLC

Жизненный цикл разработки программного обеспечения (Software Development Life Cycle).

Уязвимость

Слабость в программном обеспечении, которая может быть использована злоумышленником для нарушения безопасности.

Безопасная разработка

Интеграция практик безопасности на всех этапах жизненного цикла разработки ПО.

SAST

Статический анализ безопасности кода (Static Application Security Testing).

DAST

Динамический анализ безопасности приложений (Dynamic Application Security Testing).

OWASP Top 10

Список наиболее критических рисков безопасности для веб-приложений.

Ключевые процедуры

  1. Анализ требований безопасности: Определение и документирование требований безопасности на этапе проектирования.
  2. Безопасное кодирование: Применение стандартов и лучших практик для написания безопасного кода.
  3. Статический анализ кода (SAST): Автоматизированное сканирование кода на наличие уязвимостей.
  4. Динамический анализ приложений (DAST): Тестирование приложения на уязвимости в реальном времени.
  5. Управление секретами: Безопасное хранение и управление учетными данными и ключами.
  6. Тестирование безопасности: Проведение регулярных тестов на проникновение и сканирований уязвимостей.
  7. Управление инцидентами: Процесс реагирования на инциденты безопасности, связанные с ПО.

Задачи

  1. Ознакомление всех сотрудников разработки с Регламентом.
  2. Интеграция SAST-инструментов в CI/CD пайплайн.
  3. Проведение тренингов по безопасному кодированию.
  4. Включение задач по устранению уязвимостей в бэклог проектов.
  5. Регулярный мониторинг KPI безопасной разработки.
  6. Анализ результатов DAST-сканирований и пентестов.

Примеры рабочих процессов

  1. Разработчик использует SAST-инструмент во время написания кода, выявляя и исправляя уязвимости до коммита.
  2. Перед выпуском новой версии ПО команда безопасности проводит DAST-сканирование и тестирование на проникновение для подтверждения отсутствия критических уязвимостей.

Ключевые показатели эффективности (KPI)

  1. Количество критических уязвимостей на релиз — Не более 1
  2. Процент покрытия кода SAST-анализом — Не менее 90%
  3. Среднее время устранения критических уязвимостей — Не более 48 часов
  4. Количество инцидентов безопасности, связанных с ПО — Снижение на 20% ежегодно

Правила эскалации

Вопросы, связанные с интерпретацией или применением Регламента, а также неустраненные критические уязвимости, эскалируются руководителю отдела информационной безопасности.

Соответствие нормативам

Регламент соответствует требованиям внутренних политик по информационной безопасности, а также общим отраслевым стандартам и лучшим практикам безопасности разработки ПО.

Цикл пересмотра

Регламент подлежит пересмотру ежегодно или по мере необходимости, ответственный — руководитель отдела информационной безопасности.

Ресурсы

Для внедрения и поддержки Регламента необходимы соответствующие инструменты SAST/DAST, обучение персонала, выделение времени команд на проведение анализов и устранение уязвимостей.

Роли и ответственность

Руководитель разработки

Обеспечивает соблюдение Регламента в команде разработки, распределяет задачи по безопасности и контролирует их выполнение.

Разработчик

Пишет безопасный код согласно стандартам, устраняет найденные уязвимости, участвует в анализах безопасности.

Специалист по тестированию

Проводит тестирование безопасности, включая DAST и проверку устранения уязвимостей.

Специалист по ИБ

Консультирует команды по вопросам безопасности, проводит аудиты, управляет инструментами анализа безопасности.

Наименование компании

Регламент безопасной разработки программного обеспечения: Стандарты и практики

Выполнил: ФИО

Содержание

  • Введение 1
  • Термины и определения 2
  • Область применения 3
  • Цели и задачи 4
  • Роли и обязанности 5
  • Описание основных процессов 6
  • Порядок внедрения 7
  • Мониторинг и контроль 8
  • Управление изменениями 9
  • Примеры применения 10
  • Заключение 11
  • Список литературы 12

Введение

Содержимое раздела

Настоящий регламент устанавливает основные положения, цели и задачи, определяющие порядок создания, внедрения и управления корпоративными процессами. Он призван служить основой для обеспечения согласованности действий, повышения эффективности и минимизации рисков в деятельности компании, формируя единое понимание стандартов работы.

Термины и определения

Содержимое раздела

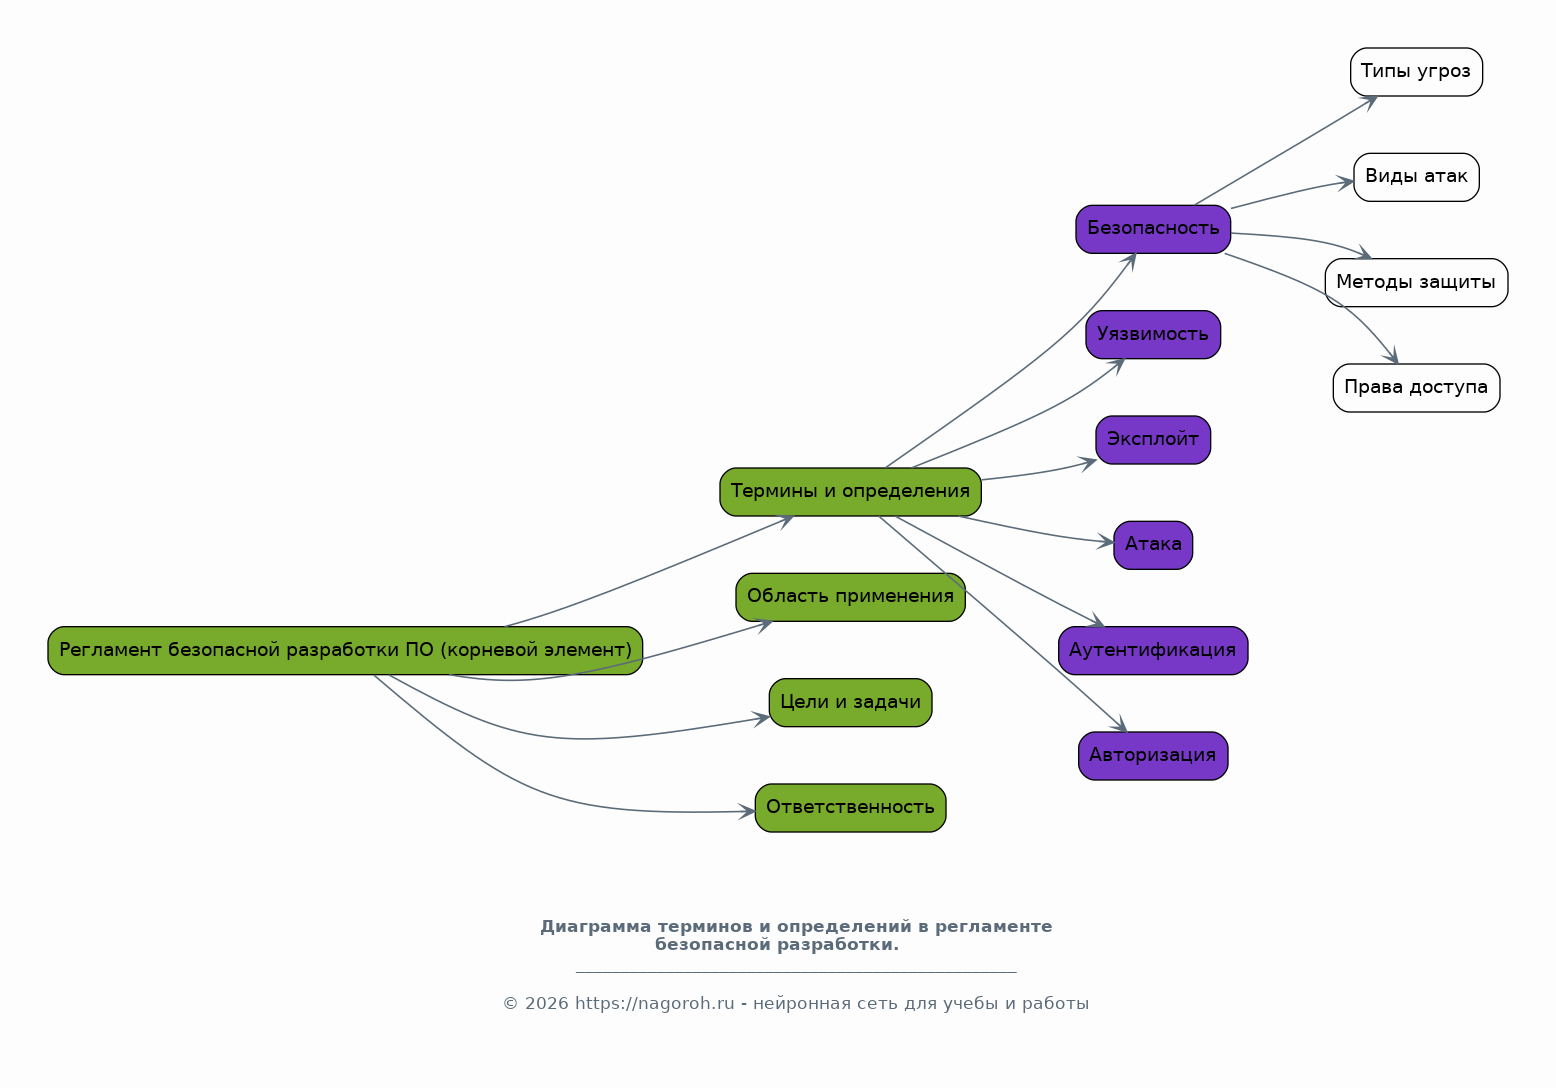
Данный раздел содержит перечень ключевых терминов и их определений, используемых в рамках настоящего регламента. Четкое понимание терминологии обеспечивает однозначную трактовку всех положений документа всеми сотрудниками, исключая вероятность разночтений и недопонимания.

Область применения

Содержимое раздела

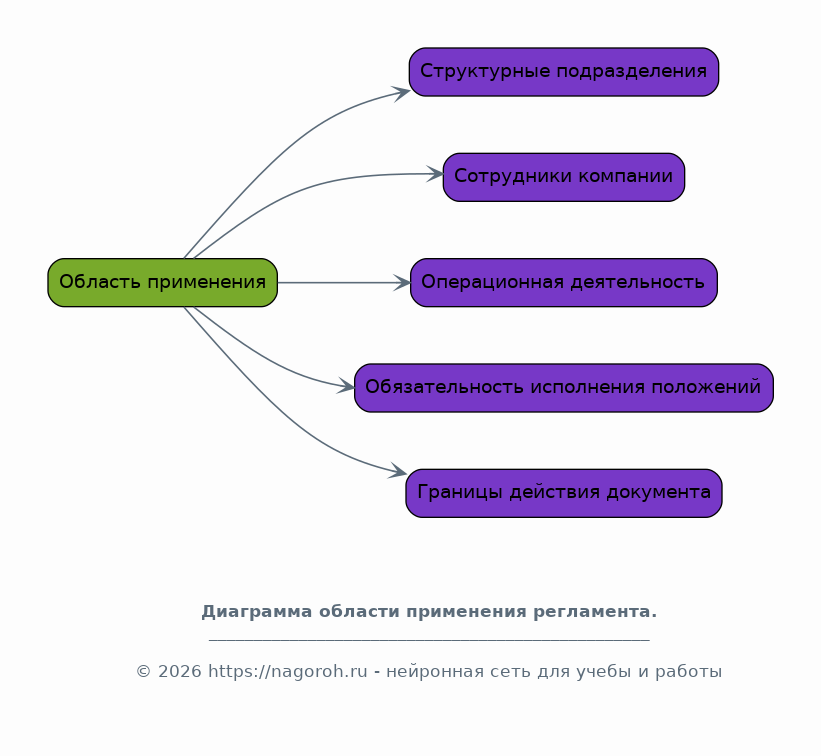
Регламент распространяется на все структурные подразделения и сотрудников компании, а также на все процессы, связанные с операционной деятельностью. Определяет сферы, в которых положения документа являются обязательными к исполнению, и устанавливает границы его действия.

Цели и задачи

Содержимое раздела

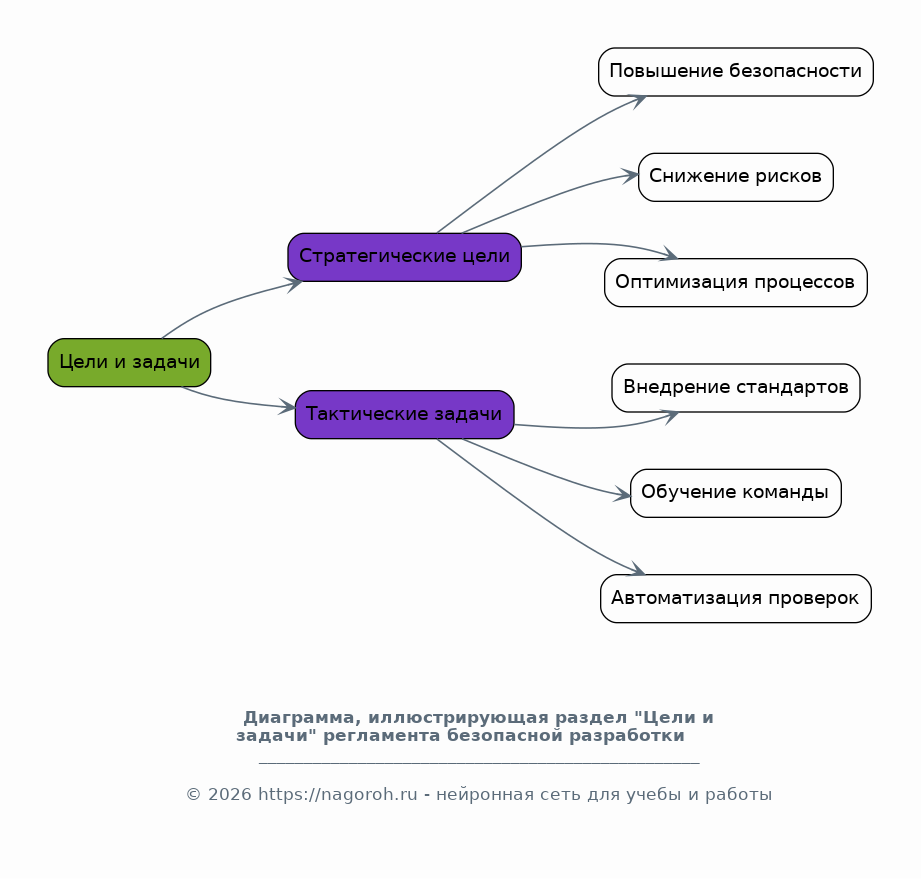
Определяет стратегические и тактические цели, которые достигаются посредством реализации данного регламента. Перечисляются конкретные задачи, направленные на повышение качества управления, оптимизацию ресурсов и достижение устойчивого развития компании.

Роли и обязанности

Содержимое раздела

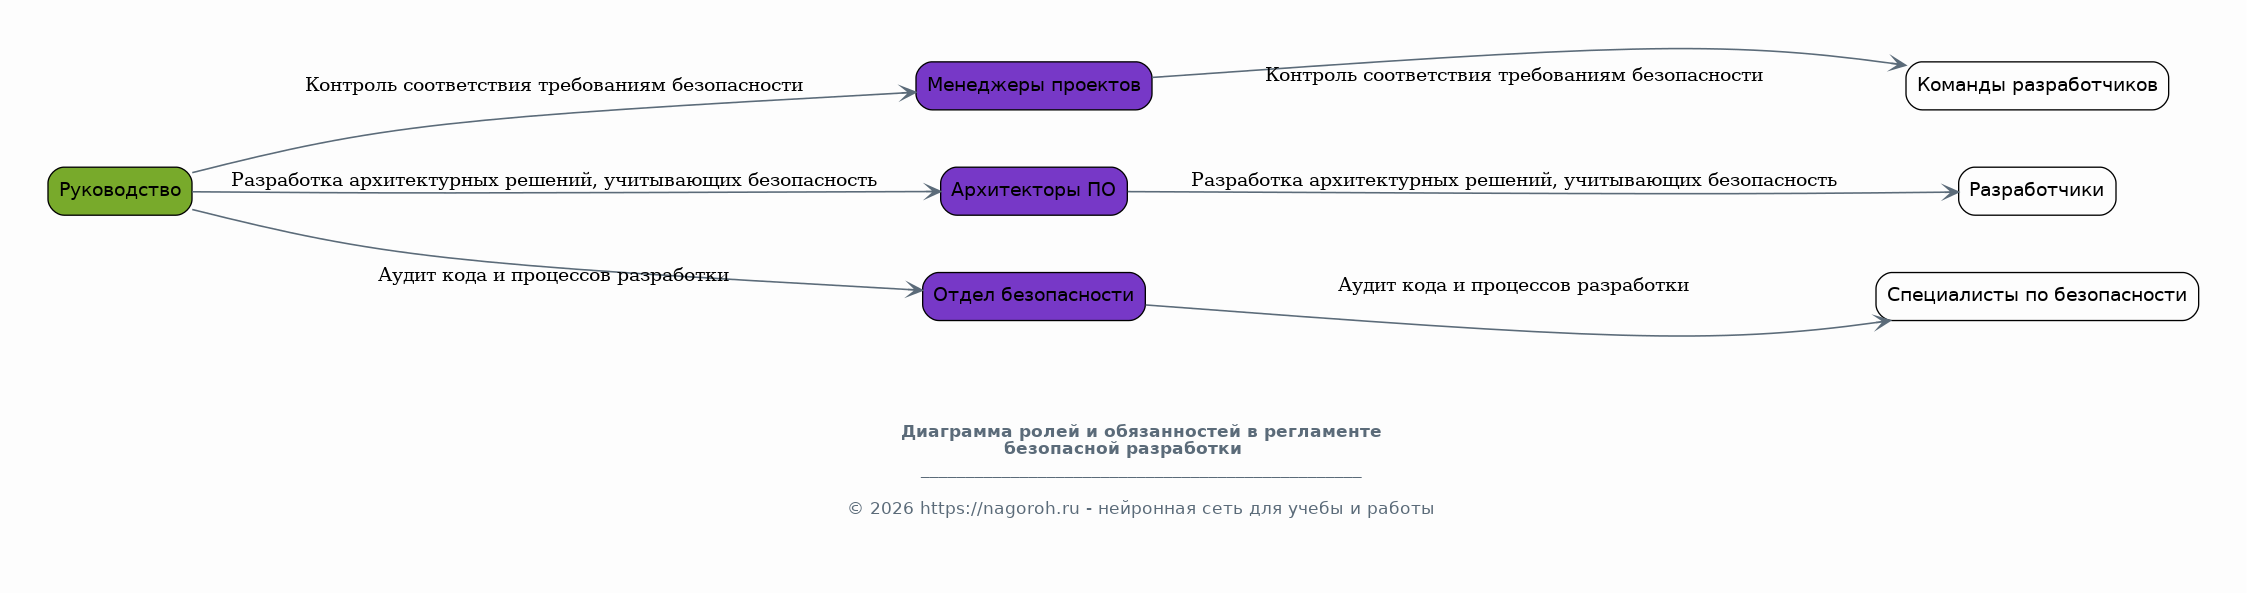
Устанавливает распределение ролей и ответственности между различными уровнями управления и исполнителями в отношении соблюдения и исполнения положений регламента. Четкое определение обязанностей минимизирует конфликты и обеспечивает подотчетность.

Описание основных процессов

Содержимое раздела

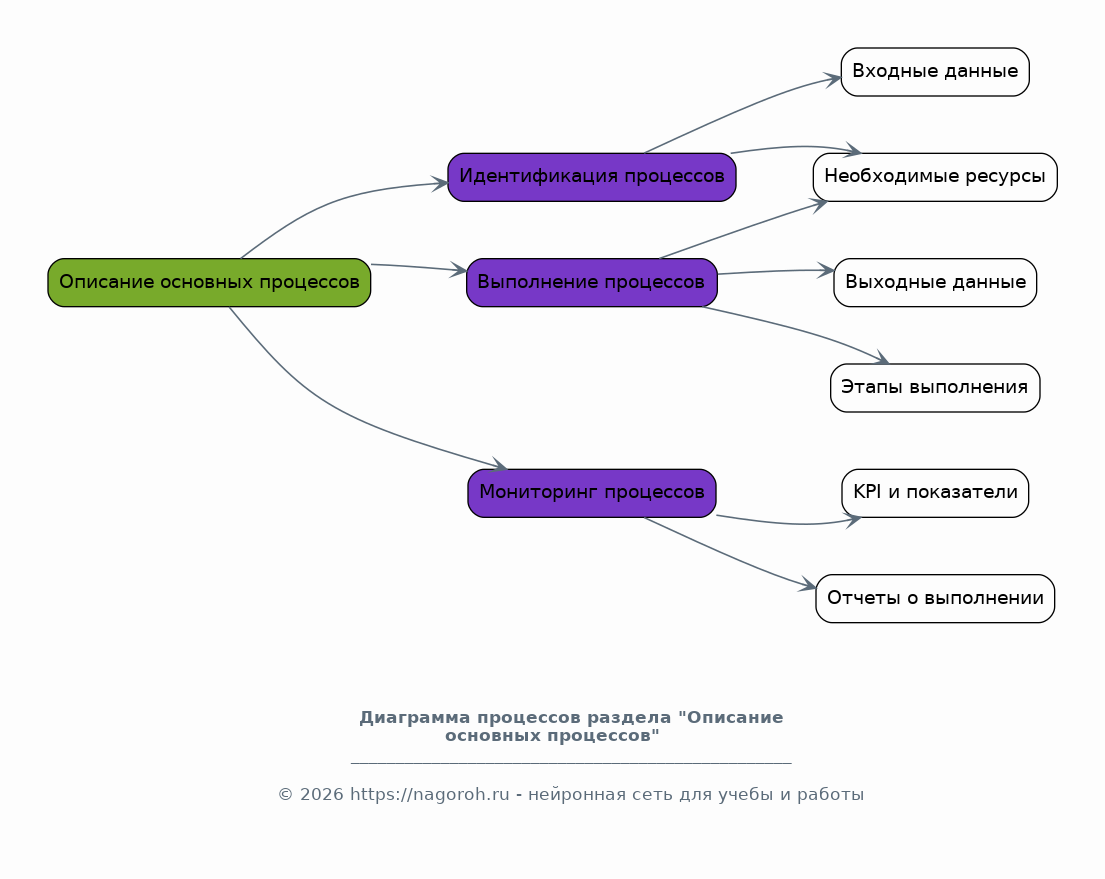
Детально описывает ключевые рабочие и управленческие процессы, регулируемые настоящим документом. Включает последовательность действий, необходимые ресурсы, входные и выходные данные для каждого процесса.

Порядок внедрения

Содержимое раздела

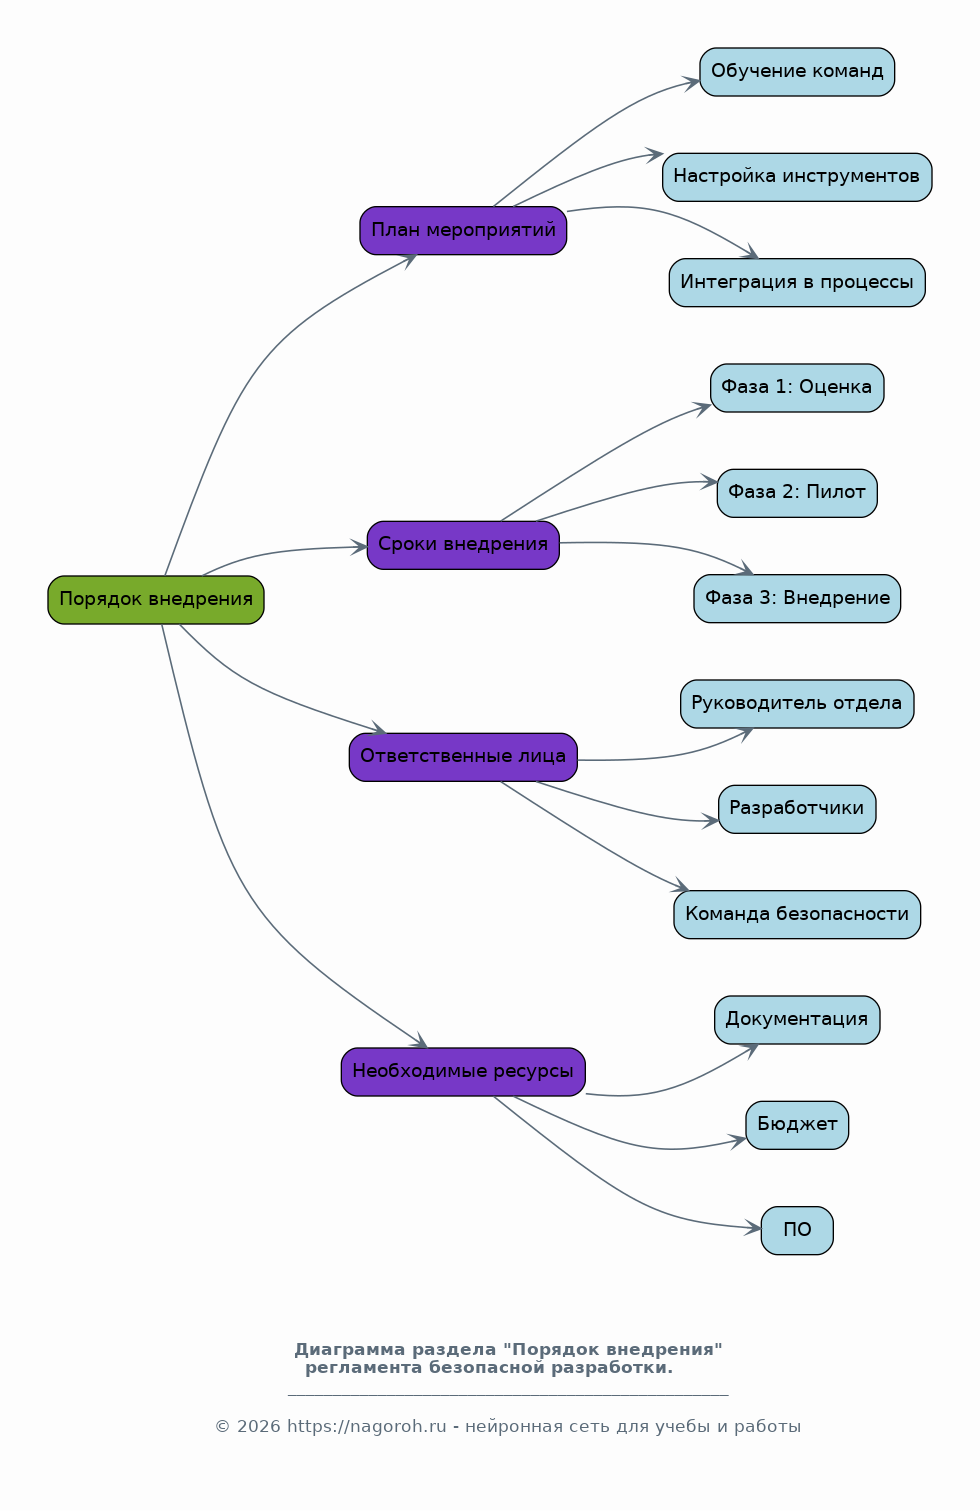
Определяет шаги, необходимые для успешного внедрения данного регламента в практику работы компании. Включает план мероприятий, сроки, ответственных лиц и необходимые ресурсы для обеспечения плавного перехода.

Мониторинг и контроль

Содержимое раздела

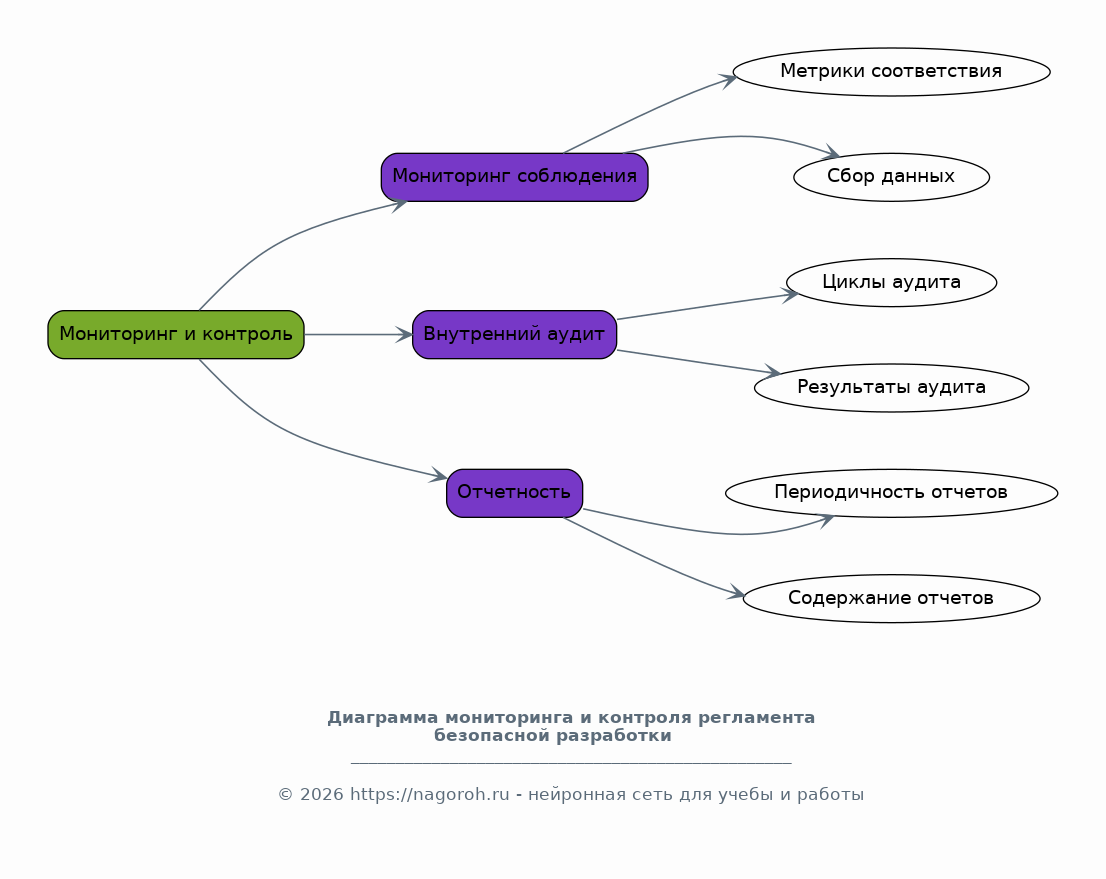
Устанавливает механизмы регулярного мониторинга и контроля за соблюдением положений регламента. Определяет метрики, процедуры сбора данных и отчетности для оценки эффективности его применения.

Управление изменениями

Содержимое раздела

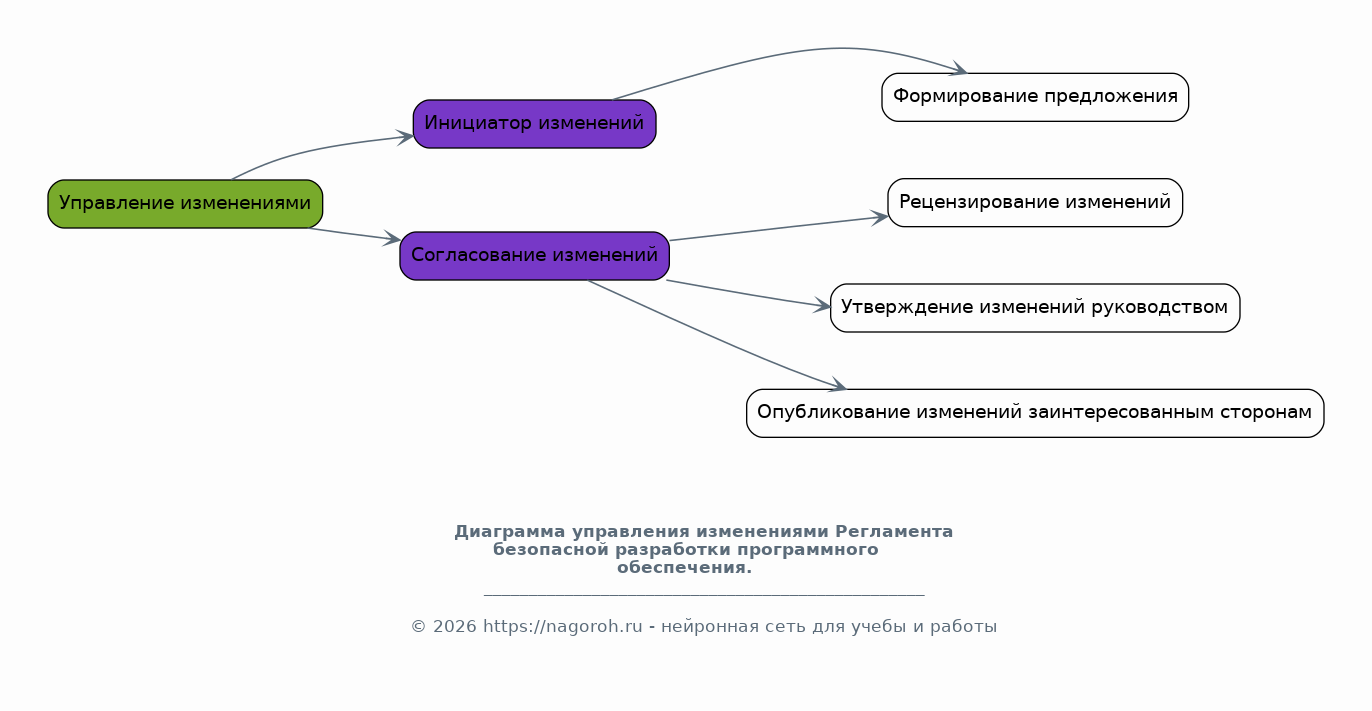
Описывает процедуру внесения изменений и дополнений в настоящий регламент. Определяет, кто инициирует изменения, как они согласовываются, утверждаются и доводятся до сведения всех заинтересованных сторон.

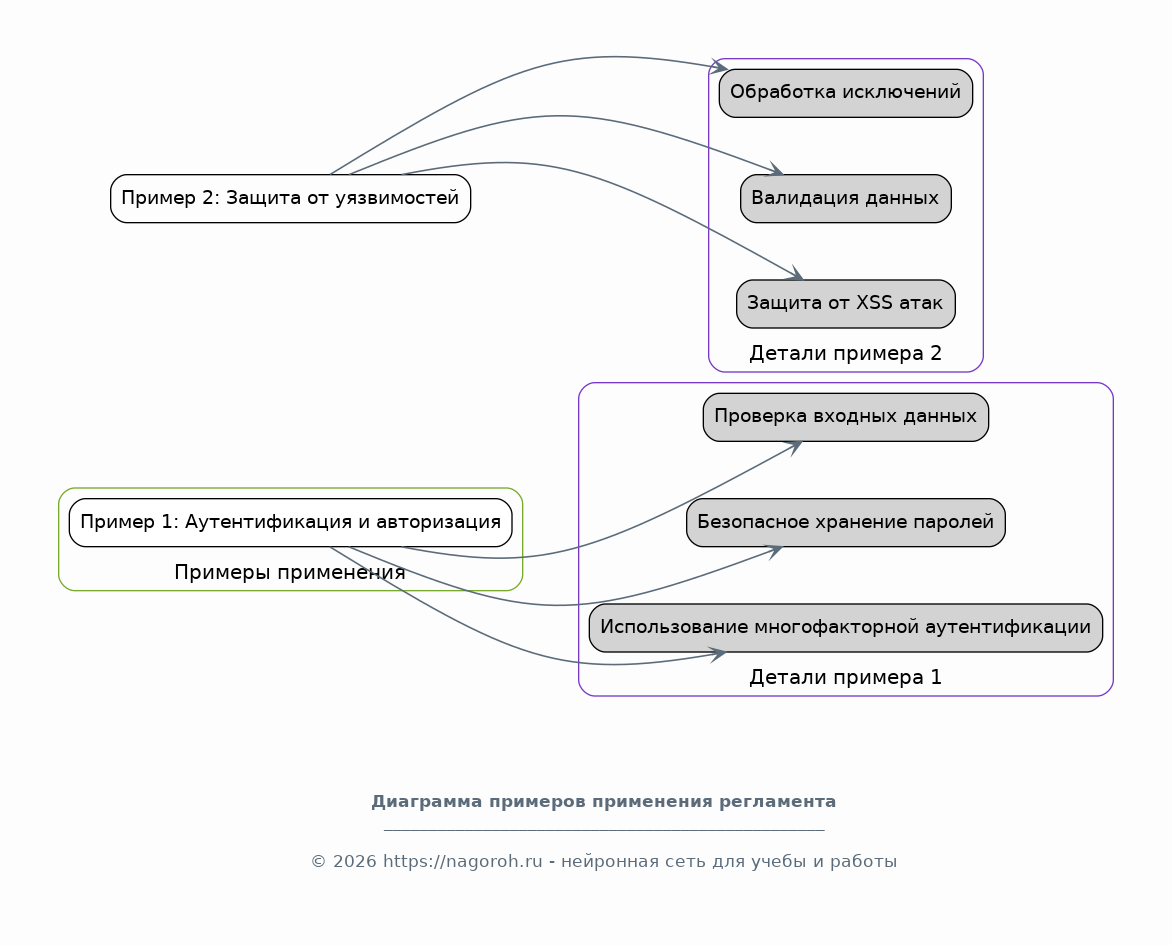
Примеры применения

Содержимое раздела

Представляет типовые сценарии и примеры практического применения норм и процедур, изложенных в данном регламенте. Иллюстрирует, как положения документа работают в реальных рабочих ситуациях, облегчая понимание.

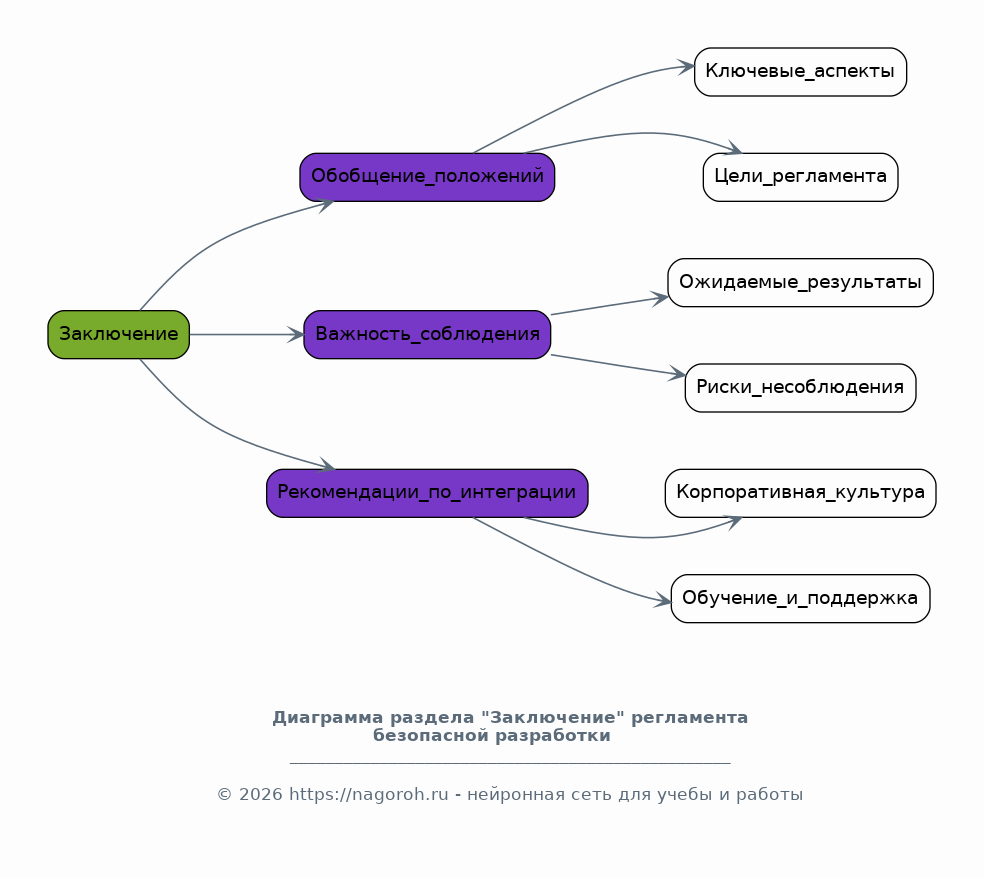
Заключение

Содержимое раздела

Обобщает основные положения регламента, подтверждает его важность для организации и подчеркивает ожидаемые результаты от его строгого соблюдения. Формулирует финальные рекомендации по интеграции регламента в корпоративную культуру.

Список литературы

Содержимое раздела

Содержит перечень нормативных документов, стандартов, методических материалов и других источников, на которые ссылается данный регламент или которые могут быть полезны для более глубокого изучения предмета. Обеспечивает ссылки на внешние источники.

Получи Такой Регламент

Готовый файл Word
Алгоритм действий
Определенность сроков
Определение ответственных
Последовательность действий
Формализация взаимодействия

Создать Регламент на любую тему за 5 минут

Создать

#6224052

Готовим вашу копию…
Похожие работы

Другие работы в разделе «Регламент»

Все работы раздела